Schon seit langer Zeit gilt die Version 1 des Windows-Dateiserverprotokolls SMB (Server Message Block) als veraltet. Die “Wannacry”-Angriffe der letzten Wochen haben gezeigt, dass das Uraltprotokoll auch ausgesprochen unsicher ist.
Höchste Zeit also, das Protokoll loszuwerden. Tatsächlich wird Microsoft in den kommenden Windows-Versionen (für Windows 10 im Herbst) das Protokoll standardmäßig abschalten. Hier und da kann das allerdings zu Problemen führen, weil manche Drittanbieterprodukte noch nicht ohne SMB1 auskommen. Der Microsoft-Mitarbeiter Ned Pyle unterhält daher eine Liste von Produkten (samt Versionsangabe), die bekanntermaßen noch SMB1 benötigen.
[SMB1 Product Clearinghouse | Storage at Microsoft]
https://blogs.technet.microsoft.com/filecab/2017/06/01/smb1-product-clearinghouse/
Kurzlink zu diesem Artikel:
http://faq-o-matic.net/?p=7840
Haiko Hertes lädt dieses Jahr zum System Administrator Appreciation Day nach Leipzig. Der mittlerweile traditionelle IT-Feiertag dient dazu, auf die Leistung von Sysadmins aufmerksam zu machen, die meist im Hintergrund geschieht.
Die Veranstaltung im Leipzig beginnt am Nachmittag mit einigen Fachvorträgen. Am Abend gibt es ein nettes Beisammensein. Näheres hier:
[Sysadminday 2017 in Leipzig – Der jährliche Feiertag aller Systemadministratoren!]
https://www.sysadminday.it/
Kurzlink zu diesem Artikel:
http://faq-o-matic.net/?p=7863
Fortinet-Forscher haben jetzt einen Codefehler im WINS-Dienst von Windows-Servern gefunden, der sich relativ leicht für Denial-of-Service-Attacken ausnutzen lässt. Damit verschärft sich die Empfehlung, den veralteten Dienst zur Namensauflösung nicht länger einzusetzen, sondern ihn durch DNS zu ersetzen. Heikel dabei: Microsoft wird das Problem nicht beheben.
WINS dient dazu, in lokalen Netzwerken Servernamen in IP-Adressen aufzulösen. Im Prinzip macht er damit fast dasselbe wie DNS – nur in einer älteren Fassung, denn WINS geht zurück auf die historische NetBIOS-Struktur früherer Microsoft-Netzwerke. Bereits seit vielen Jahren entwickelt Microsoft diesen Dienst praktisch nicht mehr weiter, die letzte wesentliche Änderung gab es in Windows Server 2003.
Viele Netzwerke nutzen WINS trotzdem immer noch, weil es (leider) noch eine ganze Reihe von Anwendungen gibt, die ohne eine NetBIOS-Namensauflösung nicht richtig funktionieren. Aufgrund der nun gefundenen Fehler ist jetzt aber die Zeit gekommen, aktiv nach anderen Lösungen Ausschau zu halten.
Der von Fortinet aufgespürte Fehler resultiert dem Vernehmen nach nur in einem Abstzurz der WINS-Dienste, wodurch die zugehörige Namensauflösung nicht mehr funktioniert. Darüber hinaus sind keine sicherheitskritischen Folgen bekannt.
Mehr dazu:
[WINS Server Remote Memory Corruption Vulnerability in Microsoft Windows Server | Fortinet Blog]
https://blog.fortinet.com/2017/06/14/wins-server-remote-memory-corruption-vulnerability-in-microsoft-windows-server
[Kein Patch für Denial-of-Service-Lücke in Windows Server | heise Security]
https://www.heise.de/security/meldung/Kein-Patch-fuer-Denial-of-Service-Luecke-in-Windows-Server-3744148.html
Kurzlink zu diesem Artikel:
http://faq-o-matic.net/?p=7858
Microsoft hat angekündigt, dass Windows Server 2016 künftig zweimal jährlich Funktions-Updates erhalten wird. Mit einem Release im Frühjahr und einem im Herbst soll damit über alle Kernprodukte des Konzerns ein einheitlicher Entwicklungszyklus gelegt werden. Dies betrifft neben Windows Server auch das Client-Windows, Office und die System-Center-Familie.
Kunden, die eine aktive Software Assurance für ihre Windows-Server-2016-Lizenzen haben, erhalten Zugriff auf die neuen halbjährlichen Upgrades. Die erste Ausgabe soll schon im Herbst 2017 erscheinen. Wie diese Upgrades technisch umgesetzt werden, ist noch nicht ausdrücklich kommuniziert worden. Während aus einigen Äußerungen ein Update-Modell geschlossen werden kann (damit würden die neuen Funktionen wie Windows-Updates zu bestehenden Installationen ergänzt werden), lesen sich andere Stellen eher so, als wäre jedes Mal eine Neuinstallation nötig (wie es bei Windows 10 ja auch ist). Kunden ohne Software Assurance haben keinen Zugriff auf diese Aktualisierungen, für sie gilt das klassische Modell “Long-Term Servicing” mit neuen Versionen alle paar Jahre.
Daneben hat Redmond schon einige inhaltliche Neuerungen angekündigt:
- Der “Nano Server” soll künftig nur noch als Basis für Container-Virtualisierung dienen und nicht mehr als Option für “allgemeine” Windows-Server.
- Dafür soll die Variante “Server Core” höheres Gewicht erhalten und als Standard-Option für universelle Server dienen.
- Für Windows Server 2016 gibt es künftig ein “Insider Program” ähnlich dem für Windows 10.
- Kunden mit aktiver Software Assurance für ihre Serverlizenzen dürfen diese auch für Azure-VMs nutzen und sparen so bis zu 40 Prozent der Azure-Bereitstellungskosten.
Hier die aktuellen Ankündigungen:
[Delivering continuous innovation with Windows Server – Hybrid Cloud Blog]
https://blogs.technet.microsoft.com/hybridcloud/2017/06/15/delivering-continuous-innovation-with-windows-server/
[Windows Server Semi-annual Channel overview | Microsoft Docs]
https://docs.microsoft.com/en-us/windows-server/get-started/semi-annual-channel-overview
Kurzlink zu diesem Artikel:
http://faq-o-matic.net/?p=7856
Wie das Orga-Team der cim in Lingen (Community in Motion) mitteilt, wird man sich ab dem 1. Juli 2017 für die diesjährige Ausgabe anmelden können.
Kurzlink zu diesem Artikel:
http://faq-o-matic.net/?p=7851
Meine Session zu “Just Enough Administration” mit Hyper-V auf der CDC Germany 2017 ist als Video aufgezeichnet worden. Sie steht jetzt zum Ansehen bereit:
Kurzlink zu diesem Artikel:
http://faq-o-matic.net/?p=7837
 Auf der Cloud & Datacenter Conference Germany 2017 hatte ich die Ehre, vor großem Publikum die neue Sicherheitstechnik “Just Enough Administration” am Beispiel von Hyper-V vorzustellen. Hier ist ein wenig Material dazu.
Just Enough Administraion (oder JEA) ist ein neuartiges Berechtigungskonzept für zahlreiche Dienste und Applikationen. Anders als herkömmliche Verfahren setzt es nicht auf Objektberechtigungen auf, die innerhalb einer Anwendung definiert sein müssen, sondern es steuert das Ausführen administrativer Tätigkeiten über die PowerShell. Damit ermöglicht es JEA, sehr zielgerichtet Verwaltungszugriffe auf eine Applikation festzulegen, sodass Administratoren nicht mehr “allmächtig” sein müssen.
Am Beispiel von Hyper-V in Windows Server 2016 habe ich gezeigt, wie man JEA einsetzen kann, um Helpdesk-Mitarbeitern eng abgegrenzte Zugriffsrechte auf die Virtualisierungsumgebung zu erteilen. Von Haus aus unterscheidet Hyper-V (nur noch) Administratoren und den Rest der Welt. Ein Admin kann so alles oder gar nichts – das ist nicht eben unternehmenstauglich. Durch JEA lassen sich Szenarien wie die folgenden (relativ) leicht umsetzen:
- Der Helpdesk soll bestimmte VMs starten, beenden und auflisten können, sonst aber die Host-Umgebung nicht manipulieren dürfen
- Die Softwareentwickler sollen auf bestimmten Hosts neue VMs mit bestimmten Parametern erzeugen können und ihre eigenen VMs dann steuern – mehr nicht
- JEA kann alles steuern, was PowerShell spricht, also soll die Ausbildungsleitung die AD-Konten von Azubis bearbeiten können, aber keine anderen
Eine gute Einführung in JEA gibt es hier:
[Übersicht über Just Enough Administration]
https://msdn.microsoft.com/powershell/jea/overview
Auf dieser Basis habe ich für meine Demo einige Skripts entwickelt, die das Prinzip demonstrieren:
- Konfigurationsdateien für den JEA-Endpunkt
- Skripte, die JEA in Aktion zeigen
- Ein grafisches Werkzeug, das JEA einsetzt, um dem Helpdesk die oben skizzierten Aktionen zu ermöglichen, ohne dass die PowerShell nötig wird
Hier finden sich die Skripte und die CDC-Präsentation zum Download:
Eine umfassende Einführung in JEA gibt es auch in dem Buch “Microsoft Hyper-V”, das vor wenigen Tagen in neuer Auflage im Rheinwerk Verlag erschienen ist.
Kurzlink zu diesem Artikel:
http://faq-o-matic.net/?p=7820
Nach längerer Wartezeit hat Microsoft jetzt den neuen Azure Backup Server vorgestellt, der nun endlich auch Windows Server 2016 und vSphere-Umgebungen der Version 6.5 sichern kann. Die neue Fassung bietet eine ganze Zahl weiterer Verbesserungen, die das Backup deutlich effizienter machen als bisher.
[Protect Windows Server 2016 and vCenter/ESXi 6.5 using Azure Backup Server | Blog | Microsoft Azure]
https://azure.microsoft.com/en-gb/blog/protect-windows-server-2016-and-vcenter-esxi-6-5-using-azure-backup-server/
Kurzlink zu diesem Artikel:
http://faq-o-matic.net/?p=7835
 Die cim in Lingen (community in motion) findet in diesem Jahr zum dreizehnten Mal statt. Die IT-Konferenz ist ein echtes Highlight im Veranstaltungskalender: Die IT-Community gibt sich ein Stelldichein mit Vorträgen, die zum Besten gehören, was man in der Branche hören kann. Eine familiäre Atmosphäre in einer IT-Ideenfabrik in Lingen an der Ems. Und ein Catering, das seinesgleichen sucht. Traditionell ist die Konferenz für alle Teilnehmer kostenlos. Nur schnell muss man sein, die 300 Plätze sind schnell ausgebucht.
Wer sich als Sprecher an der cim beteiligen möchte, hat noch wenige Tage Zeit, einen Vorschlag einzureichen: Der “Call for Participation” läuft noch bis zum 15. Juni. Eine hervorragende Gelegenheit, mit einem eigenen Beitrag an der IT-Community teilzuhaben.
[cim lingen | community in motion | Call for Participation – news]
http://www.cim-lingen.de/news/call-participation_17.html
Kurzlink zu diesem Artikel:
http://faq-o-matic.net/?p=7833
Kürzlich habe ich ein Test-Notebook mittels SCCM OSD neu aufgesetzt. Bei der Endkontrolle fiel mir auf, dass fast keine Treiber installiert wurden. Also habe ich mir das zugehörige Driver Package angeschaut und beschlossen, die Treiber neu zu importieren und das Driver Package neu zu erstellen.
Beim Importieren kam folgende Meldung:
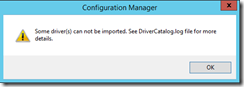
Die Auflistung der Treiber ist im nachfolgenden Dialog war auch nicht vollständig.
… weiterlesen
Kurzlink zu diesem Artikel:
http://faq-o-matic.net/?p=7828


 Kategorie:
 Translate EN


