Im Current Branch des System Center Configuration Managers gibt es seit einiger Zeit das Pre-Release Feature Scripts. Hiermit ist es möglich z.B. ein Powershell Script auf den Members einer Collection auszuführen. Da ich die Tage einen konkreten Einsatzfall hatte war es höchste Zeit, das mal auszuprobieren.
Mein Vorhaben war die Replikationsfrequenz aller VMs auf den verteilten Hyper-V Servern zu ändern. Das Feature hatte ich im Servicing bereits aktiviert, also konnte es direkt losgehen. … weiterlesen
Kurzlink zu diesem Artikel:
http://faq-o-matic.net/?p=8148
Zuletzt aktualisiert: 18. März 2018
Dieser Artikel ist der dritte und letzte Teil einer dreiteiligen Serie. Der vorherige Teil der Serie ist hier zu finden.
In diesem Teil wird aus der erstellten VM ein System Center Virtual Machine Manager Template erzeugt.
… weiterlesen
Kurzlink zu diesem Artikel:
http://faq-o-matic.net/?p=8129
Zuletzt aktualisiert: 18. März 2018
Dieser Artikel ist der zweite Teil einer dreiteiligen Serie. Der vorherige Teil der Serie ist hier zu finden.
In diesem Teil wird ein Deployment Script erarbeitet und eingerichtet, welches den eigentlichen Domain Join und die dynamische DNS Aktualisierung übernimmt.
… weiterlesen
Kurzlink zu diesem Artikel:
http://faq-o-matic.net/?p=8127
 Die erfolgreiche Cloud & Datacenter Conference Germany geht in diesem Jahr in die dritte Runde – und sie wird noch größer und cooler als zuvor! Carsten Rachfahl und sein Team laden zu zwei Tagen Tech-Sessions und Geek-Networking nach Hanau in den Congress Park. Über 60 Sessions in bis zu sechs parallelen Tracks bieten ein prall gefülltes Programm, das seinesgleichen sucht.
Das Feld der Sprecherinnen und Sprecher zeigt das “Who’s Who” der IT-Branche und enthält viele Namen, die in der Community für Qualität stehen. Es empfiehlt sich, die Tickets rechtzeitig zu sichern. Termin der Konferenz: 15. und 16. Mai 2018.
Mehr Info:
[Cloud & Datacenter Conference Germany | Die Zukunft Ihrer IT gestalten]
https://www.cdc-germany.de/
Kurzlink zu diesem Artikel:
http://faq-o-matic.net/?p=8132
Dieser Artikel ist der erste Teil einer dreiteiligen Serie.
Linux ist für viele Administratoren noch ein notwendiges Übel, welches im Netzwerk kursiert aber unter keinerlei Verwaltung steht.
Es fängt schon dabei an, dass hier meist kein einheitliches Image verwendet und keine zentrale Authentifizierung implementiert wurde, da sich die meisten KMU Unternehmen damit mangels fehlender Ressourcen nicht auseinander setzen.
Mit dieser Artikelserie möchte ich einige gute Optionen des System Center Virtual Machine Managers (SCVMM) in Verbindung mit Power Broker Open Identity Services (PBIS Open) aufzeigen, um auch hier etwas Einheitlichkeit zu schaffen.
… weiterlesen
Kurzlink zu diesem Artikel:
http://faq-o-matic.net/?p=8125
Oder: Vertrauen ist gut, Kontrolle ist besser!
Welcher Windows-Administrator kennt diese Situation nicht? Man ist zwar eigentlich kein Datenbankadministrator (DBA), aber zur der Anwendung gehört halt ein SQL Server, und einen echten DBA gibt es nun mal nicht. Also muss man sehen, dass die Datenbank läuft. Genauso wichtig wie ein laufender Server ist gerade bei Datenbanken, dass man die Daten im Notfall auch wiederherstellen kann. Dabei muss man immer wieder feststellen, dass das Backup noch recht gut überwacht und kontrolliert wird, aber die Wiederherstellung so gut wie nie getestet ist.
Es gilt der Spruch:
Was interessiert mich das erfolgreiche Backup, der erfolgreiche Restore ist mir viel wichtiger!
Und letztendlich trifft dies genau den Kern des Problems. Viele (Teilzeit-) Datenbankadministratoren verlassen sich zu sehr auf die Meldung „Backup erfolgreich“, testen aber zu selten bis niemals ob auch die Wiederherstellung aus dem Backup funktioniert. Eine regelmäßige händische Kontrolle ist aufwendig, zeitintensiv und von Spaß wollen wir erst gar nicht reden. Aber es gibt einen einfachen und schnellen Weg den Restore über die Powershell zu testen.
… weiterlesen
Kurzlink zu diesem Artikel:
http://faq-o-matic.net/?p=8122
Zuletzt aktualisiert: 3. Mai 2018
Wer sich auf einen anderen Rechner per Remote Desktop verbindet bekommt ohne Konfiguration eine Meldung.
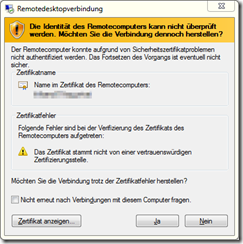
Jeder Windows Client erstellt ein selbst signiertes Zertifikat für die RDP-Verbindung. Über dieses Zertifikat wird die gesicherte Verbindung hergestellt. Es ist etwas unschön, da hier erstes eine Warnung kommt – wie kann ich sicher sein, ob es das richtige ist? Ich möchte hier den Weg zeigen wie es mit einer Windows-CA im Zusammenspiel mit einer GPO zu lösen ist.
… weiterlesen
Kurzlink zu diesem Artikel:
http://faq-o-matic.net/?p=8118
Zuletzt aktualisiert: 3. Mai 2018
Setzt man sich mit der Planung und Implementierung einer (möglicherweise Multi-Tier-) Enterprise-CA unter Windows auseinander, so wird man feststellen, dass hierfür sowohl ein CRL-Webserver (Certificate Revocation List) als auch ein OCSP Responder (Online Certificate Status Protocol) sinnvoll sind. In größeren Umgebungen befinden sich sowohl der CRL-Webserver als auch der OCSP Responder meistens in einer DMZ und sind weder Mitglied der selben noch Mitglied einer vertrauten Domäne der Issuing Certificate Authority (dt. Zertifizierungsstelle).
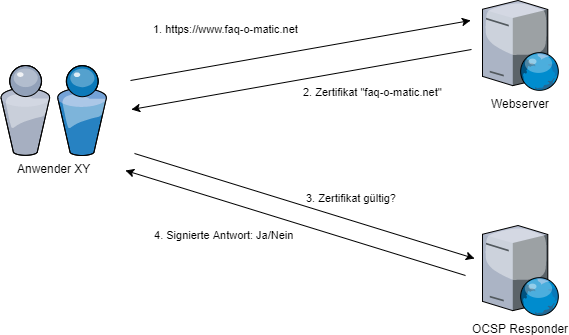
Im Gegensatz zu einer herkömmlichen Zertifikatssperrliste (CRL), welche komplett digital signiert von der Zertifizierungsstelle kommt, werden OCSP Anfragen pro Antwort signiert. Dafür wird ein OCSP Response Signing Zertifikat benötigt, welches nur kurze Laufzeiten haben sollte, da dies die Zertifikatserweiterung „id-pkix-ocsp-nocheck“ beinhaltet und so keinerlei Revocation Check erfolgt.
Die folgende Grafik beschreibt den Ablauf eines OCSP-Checks:
Steht der OCSP Responder (ggf. mehrere hinter einem Load Balancer) nun in einer DMZ, hat dieser keinerlei Möglichkeit, ein solches Zertifikat automatisch bei einer CA anzufordern. Dadurch gibt es für die Automatisierung dieses Vorganges auch keine Best Practice. Allerdings konnte uns auch hier PowerShell wieder aushelfen.
… weiterlesen
Kurzlink zu diesem Artikel:
http://faq-o-matic.net/?p=8072
Möchte man die PrimaryGroupID (näheres siehe in diesem Beitrag) automatisch für alle AD-User prüfen und ggf. auch automatisch korrigieren, so kann man dies natürlich auch per PowerShell tun.
Im Active Directory gibt es standardmäßig eine Ausnahme, welche nicht die primaryGroupID 513 („Domain-Users“) hat: Hierbei handelt es sich um den User „Guest“, dieser hat die primaryGroupID 514 („Domain-Guests“) und muss somit gesondert berücksichtigt werden. Das Script „Correct-ADPrimaryGroup.ps1” (zu finden auf Github) berücksichtigt auch diese Ausnahme.
[Correct-ADPrimaryGroup.ps1 · GitHub]
https://gist.github.com/RobinBeismann/cbd3ae7e74d9d8fd331304d13788f0e0
Falls man sich nur die Vorkommnisse anzeigen lassen will, so kann man das Script direkt ausführen, da die Variable „$dryRun“ standardmäßig auf true steht. Möchte man die oben generierten (potentiellen) Fehler automatisch korrigieren lassen, so muss man Zeile 2 auf „$dryRun = $false“ ändern.
In der Standardeinstellung fragt das Script alle AD-User in der aktuellen Domäne ab, dies kann geändert werden in dem man Zeile 3 auf „$searchBase=’OU Pfad’“ ändert.
Kurzlink zu diesem Artikel:
http://faq-o-matic.net/?p=8068
Nutzt man keine Enterprise-Linux-Systeme wie SUSE Enterprise Linux oder Redhat Enterprise Linux, stellt sich die Integration in einen LDAP-Verzeichnisdienst wie das Active Directory manchmal als kleine Herausforderung dar. Ein Weg dies, auf Debian-Derivaten zu realisieren, ohne auf Samba zurückzugreifen, ist Powerbroker Identity Services Open (PBIS Open) von BeyondTrust, ehemals bekannt als Likewise Open.
… weiterlesen
Kurzlink zu diesem Artikel:
http://faq-o-matic.net/?p=8063


 Kategorie:
 Translate EN